

Guangzhou Kewoyuan Technology Co., Ltd. 借助 AWS 构建云原生应用集成与数据服务平台
- Home
- Case Details

博云慧通助力 Guangzhou Kewoyuan Technology Co., Ltd. 基于 AWS 建设覆盖 Web 与移动访问、外部系统集成、混合计算、容器服务、数据处理和统一安全治理的云上平台。
Guangzhou Kewoyuan Technology Co., Ltd. 是一家科技企业。本次项目围绕其 Web 应用、移动应用和外部系统接入场景展开,平台需要同时支撑内容分发、动态应用处理、API 集成、容器化服务、关系型数据、缓存、对象与文件存储,以及数据整理和消息通知等能力。不同类型的工作负载对计算模式、访问路径和治理方式提出了差异化要求。
客户希望将 Amazon EC2、AWS Lambda 和 Amazon ECS 等计算能力纳入统一架构,根据长期运行应用、事件驱动任务和容器服务的特点选择合适的运行方式。同时,平台需要通过 Amazon API Gateway 对接外部系统,通过 Amazon RDS、Amazon ElastiCache、Amazon S3 和 Amazon EFS 支撑多种数据形态,并使用 AWS Glue 建立数据整理与转换链路。
博云慧通结合上述需求,以 Amazon VPC 为网络基础,采用 Amazon Route 53、Amazon CloudFront、AWS WAF、Elastic Load Balancing、Amazon EC2、AWS Lambda、Amazon ECR、Amazon ECS、Amazon API Gateway、Amazon RDS、Amazon ElastiCache、Amazon S3、Amazon EFS、AWS Glue、Amazon SNS、Amazon CloudWatch、AWS Secrets Manager、AWS KMS、AWS IAM 和 AWS CloudTrail 等服务,构建分层的云原生应用与数据平台。
在本项目覆盖的业务场景中,客户需要面向用户提供 Web 与移动应用,并允许外部系统通过受控接口接入。应用既包含持续运行的计算任务,也包含适合事件驱动执行的处理逻辑和容器化服务。平台还需要管理关系型数据、高频缓存、对象文件和共享文件,并为后续数据处理与业务通知提供支撑。
随着应用模块和集成对象增加,单一计算方式难以同时满足不同工作负载的运行特点。客户需要建立清晰的计算层、容器与镜像层、集成与 API 层、数据层和应用服务层,并对互联网访问、服务间调用和数据流转进行统一规划。
与此同时,平台长期运行需要持续监控、敏感信息保护、密钥管理、访问权限控制、操作审计和消息通知。客户希望通过 AWS 托管服务形成统一的管理与安全体系,在支持业务迭代的同时提升架构可维护性和治理能力。
用户可能通过 Web 或移动应用访问平台,外部系统也需要调用相关服务。客户需要对域名解析、内容分发、边缘防护、负载均衡和 API 接入进行统一规划,在保持公网访问效率的同时,为外部集成建立清晰、受控的接口边界。
平台同时存在长期运行应用、事件驱动任务和容器化服务,并依赖关系型数据库、缓存、对象存储和共享文件系统。客户需要避免所有业务集中在单一运行模式中,根据任务特征选择 Amazon EC2、AWS Lambda 或 Amazon ECS,并让各计算组件能够安全访问相应数据资源。
业务服务持续运行后,客户需要及时掌握资源状态和异常情况,妥善管理密码及其他敏感配置,控制人员与服务访问权限,并保留关键操作记录。同时,业务数据需要经过整理和转换,为后续分析或其他应用使用建立规范的数据处理基础。
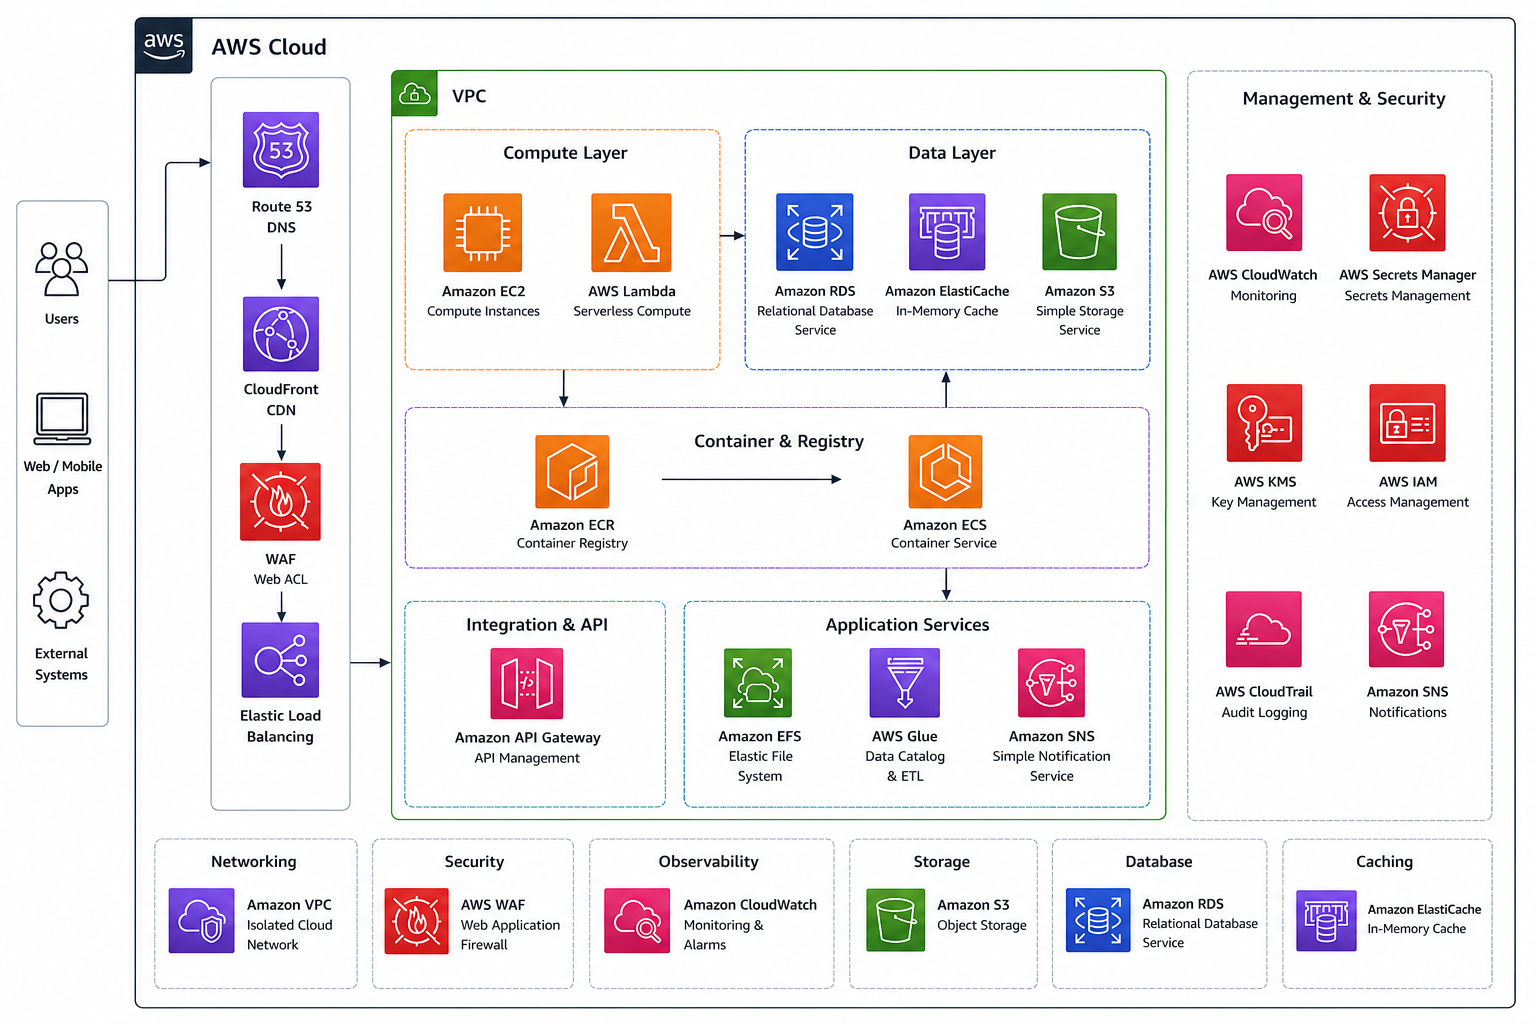
博云慧通依据架构图所示组件,将平台划分为访问入口、计算、容器与镜像、集成与 API、数据、应用服务以及管理与安全等层次。各层部署在 Amazon VPC 或与其受控连接的 AWS 托管服务中,使不同工作负载能够按照功能边界进行组合和扩展。
在访问入口层,用户和应用通过 Amazon Route 53 完成域名解析,并经由 Amazon CloudFront 获得内容分发能力。AWS WAF 对面向互联网的请求实施 Web ACL 防护,Elastic Load Balancing 将动态流量分发至后端服务。该路径同时服务于 Web、移动应用和需要访问平台能力的外部系统。
在计算与容器层,Amazon EC2 承载需要持续运行和操作系统级控制的应用,AWS Lambda 执行适合事件驱动的无服务器任务。容器镜像由 Amazon ECR 统一保存,并部署至 Amazon ECS 运行,使传统计算、Serverless 和容器工作负载能够在同一架构中按需协同。
在集成和数据层,Amazon API Gateway 为外部系统和应用服务提供 API 管理入口。Amazon RDS 存储关系型业务数据,Amazon ElastiCache 提供内存缓存,Amazon S3 承载对象数据,Amazon EFS 提供共享文件系统。AWS Glue 对需要整理的数据进行编目、转换和 ETL 处理,Amazon SNS 则承担简单通知与事件分发。
在管理与安全层,Amazon CloudWatch 持续监控资源与应用,AWS Secrets Manager 保存敏感配置,AWS KMS 管理加密密钥,AWS IAM 控制用户和服务权限,AWS CloudTrail记录关键 API 活动,Amazon SNS向相关人员或系统发送通知。各项能力共同形成覆盖可观测性、身份权限、数据保护和审计追踪的治理体系。
博云慧通围绕 Web、移动应用和外部系统访问需求,建立从 Amazon Route 53、Amazon CloudFront、AWS WAF 到 Elastic Load Balancing 的公网访问链路。域名解析、内容分发、安全防护和动态流量分配分别由对应服务承担,使入口职责更加清晰。
Amazon CloudFront 通过边缘节点分发可缓存内容,减少重复访问直接到达后端的压力。AWS WAF 使用 Web ACL 对请求进行规则控制,帮助平台降低常见恶意流量和异常请求对业务服务的影响。
对于需要进入应用层的动态请求,Elastic Load Balancing 将流量分发给后端计算或容器服务。负载均衡机制使入口与具体运行实例解耦,为后续扩展计算资源和调整部署方式提供基础。
外部系统集成通过 Amazon API Gateway 建立受控 API 入口。API 管理层与公网应用访问链路相互配合,使客户能够分别治理面向终端用户的请求和面向系统集成的接口调用。
这一实践帮助客户形成统一但职责分明的访问体系,在支持多种访问主体的同时,为边缘防护、动态流量管理和外部接口治理建立清晰边界。
平台根据工作负载特点组合使用 Amazon EC2、AWS Lambda 和 Amazon ECS。Amazon EC2 适合承载需要持续运行或更高环境控制能力的应用,AWS Lambda 适合事件驱动和短时处理任务,Amazon ECS 则为容器化服务提供统一编排与运行环境。
容器镜像集中存放在 Amazon ECR,并由 Amazon ECS 拉取部署。通过镜像仓库与容器服务的组合,客户能够形成标准化的容器交付路径,减少不同环境之间的部署差异,并为应用版本更新提供清晰基础。
不同计算组件按照业务需要访问 Amazon RDS、Amazon ElastiCache、Amazon S3 和 Amazon EFS。关系型数据、高频缓存、对象数据与共享文件分别使用适合的数据服务,避免由单一存储系统承担所有数据访问模式。
这一实践使平台能够按照任务生命周期、运行环境和数据访问特征选择计算与存储组合,在保持架构一致性的同时提高对不同应用模块和后续业务扩展的适配能力。
为了支持持续运营和数据使用,博云慧通将监控、通知、敏感信息管理、密钥保护、权限控制、操作审计和数据处理纳入同一治理框架,使业务应用之外的管理能力成为平台架构的一部分。
Amazon CloudWatch 采集资源指标、日志和告警信息,并结合 Amazon SNS 将重要事件发送给相关人员或系统。监控与通知链路帮助客户提高运行可见性,为异常发现、问题定位和响应处理提供依据。
AWS Secrets Manager 对密码、令牌和其他敏感配置进行集中管理,AWS KMS 为数据加密和密钥生命周期管理提供支持,AWS IAM按照最小权限原则控制人员和服务访问 AWS 资源的范围。
AWS CloudTrail记录关键 API 活动,为安全审计、变更追踪和问题调查保留操作依据。通过身份权限、密钥、敏感信息和审计记录的协同管理,客户能够建立更完整的云上安全基础。
数据处理方面,AWS Glue 对 Amazon S3 等数据源中的数据进行编目、整理和 ETL 转换,为后续分析或应用使用建立规范流程。这一实践帮助客户从单纯运行应用进一步走向运行可观察、权限可控制、操作可追踪、数据可处理的持续运营模式。
博云慧通按照需求梳理、架构设计、基础环境建设、应用与数据服务部署、集成联调、安全配置和上线验证的路径推进项目,并在各阶段核对访问链路、服务依赖和权限边界。
项目初期,团队围绕 Web 与移动访问、外部系统接入、长期运行应用、事件驱动任务、容器服务和数据处理等场景进行梳理,明确各工作负载适合的计算模式以及关系型数据、缓存、对象与共享文件的使用边界。
实施过程中,博云慧通分阶段完成 Amazon VPC、Route 53、CloudFront、WAF 和负载均衡配置,部署 Amazon EC2、AWS Lambda、Amazon ECR 与 Amazon ECS,建立 API Gateway 集成入口,并配置 Amazon RDS、ElastiCache、S3、EFS、AWS Glue 和 Amazon SNS 等数据与应用服务。
上线前,团队对终端访问、外部 API 调用、计算任务、容器部署、数据连接、缓存访问、文件共享、ETL 处理和消息通知进行联调验证,同时检查 CloudWatch、Secrets Manager、KMS、IAM 和 CloudTrail 等管理安全能力,确保各层之间能够按照设计协同工作。
通过 Amazon Route 53、Amazon CloudFront、AWS WAF 和 Elastic Load Balancing,客户建立了面向 Web 与移动应用的分层访问链路。Amazon API Gateway 为外部系统提供受控接口入口,使终端用户访问和系统间调用能够在统一架构下分别管理。
Amazon EC2、AWS Lambda 和 Amazon ECS 为不同类型的工作负载提供相应运行方式,Amazon ECR 则形成统一的容器镜像管理入口。客户能够根据任务持续时间、运行环境和部署方式选择合适计算服务,为后续应用模块扩展和交付流程优化提供基础。
Amazon RDS、Amazon ElastiCache、Amazon S3 和 Amazon EFS 分别承担关系型数据、缓存、对象和共享文件场景,AWS Glue建立数据编目与 ETL 处理链路。不同数据形态按照用途进行分层管理,为应用运行和后续数据使用提供了更清晰的基础。
借助 Amazon CloudWatch、AWS Secrets Manager、AWS KMS、AWS IAM、AWS CloudTrail 和 Amazon SNS,客户建立了覆盖监控告警、敏感信息、密钥、权限、审计与通知的管理体系。平台的运行状态和关键操作更加可见,安全责任边界也更加明确。
作为本次云上平台建设的实施伙伴,博云慧通结合 Guangzhou Kewoyuan Technology Co., Ltd. 的应用与集成需求,完成目标架构设计、网络与访问入口建设、多计算模式部署、容器交付链路、API 接入、数据服务配置以及管理安全体系建设。
博云慧通基于 AWS Well-Architected 方法,对平台的可靠性、安全性、性能效率、卓越运营和成本管理基础进行整体规划。通过本次项目,客户建立了层次清晰、组件职责明确且便于持续演进的云原生应用与数据平台,为后续 Web 与移动应用扩展、外部系统集成和数据利用提供稳定支撑。